Skip to content
الهوية الرقمية

إدارة الهوية والوصول (IAM)

تسجيل دخول وطني واحد لكل الخدمات الحكومية. يثبت المقيم هويته مرة واحدة، وتثق كل الأنظمة المرتبطة بتسجيل الدخول هذا. مبنية على Keycloak مفتوحة المصدر، مستضافة في مراكز بياناتكم وتحت سيطرتكم.

الإطلاق
نحو 20 أسبوعاً
الاستضافة
مراكز بياناتكم، لا خدمة سحابية
تراخيص النواة
بلا رسوم
  • OIDC · SAML 2.0اتحاد قياسي
  • مستويا ضمانذاتي ثم موثّق
  • تحقق متعدد عند الحاجةحين تتطلبه الخدمة فقط
  • FIPS 140 المستوى 3رموز موقّعة عبر HSM
  • العربية · Englishالشاشات والرسائل والأدلة
هدف التوفر الشهري
99.9%
هدف التعافي، بفقدان 15 دقيقة من البيانات كحد أقصى
1 ساعة
هدف تسجيل الدخول: أقل من ثانيتين لـ 95% من الطلبات
2 ث
رسوم ترخيص على البرمجيات الأساسية
0
ما تقدّمه المنصة

سجّل الدخول مرة، واستخدم كل الخدمات

تسجيل الدخول الوطني يجب أن يكون صارماً في التحقق من الهوية وبسيطاً لمن يستخدمه. هذه الأمور الستة التي يقوم بها كل يوم.
  • التحقق من الهوية على مستويينيستطيع أي شخص التسجيل وتأكيد رقم هاتفه أو بريده برمز لمرة واحدة. ولا يصل الحساب إلى المستوى الموثّق إلا بعد أن يؤكد سجل الهوية الوطني الشخص، مع حفظ الدليل.
  • دخول موحّد واتحادتقبل الأنظمة الحكومية تسجيل الدخول نفسه عبر OIDC مع PKCE، أو SAML 2.0 للأنظمة الأقدم. تسجيل دخول واحد يشمل كل الخدمات المرتبطة.
  • تصعيد التحقق عند الحاجةتطلب الخدمات الحساسة عاملاً ثانياً دون تسجيل دخول جديد. ويحمل كل رمز مستوى الضمان، فتفرض كل خدمة حدّها الأدنى.
  • موافقة يمكن إثباتهالا تصل البيانات الشخصية إلى أي خدمة إلا بموافقة صاحبها. وسحب الموافقة نافذ فوراً، ويحفظ السجل الحالتين.
  • إيقاف بضغطة واحدةإيقاف الحساب ينهي جلساته في كل الخدمات المرتبطة في اللحظة نفسها، عبر تسجيل الخروج الخلفي.
  • أمان قابل للتدقيقمفاتيح التوقيع في وحدات HSM شبكية. وكل حدث أمني يصل إلى مركز العمليات الأمنية لديكم وإلى مخزن تدقيق لا يقبل التعديل.
البنية

نواة واحدة لتسجيل الدخول، والأجزاء المحلية منفصلة

عنقود Keycloak واحد يتولى تسجيل الدخول والاتحاد لكل الخدمات. وبجانبه خدمات صغيرة بشيفرتها الكاملة للأجزاء الخاصة ببلدكم: التحقق مقابل السجل الوطني، وربط السجلات، والموافقات، وقواعد الاعتماد.

كل شيء يعمل في موقعين تملكونهما: موقع رئيسي وموقع تعافٍ احتياطي جاهز. لا شيء يعتمد على سحابة مورّد.
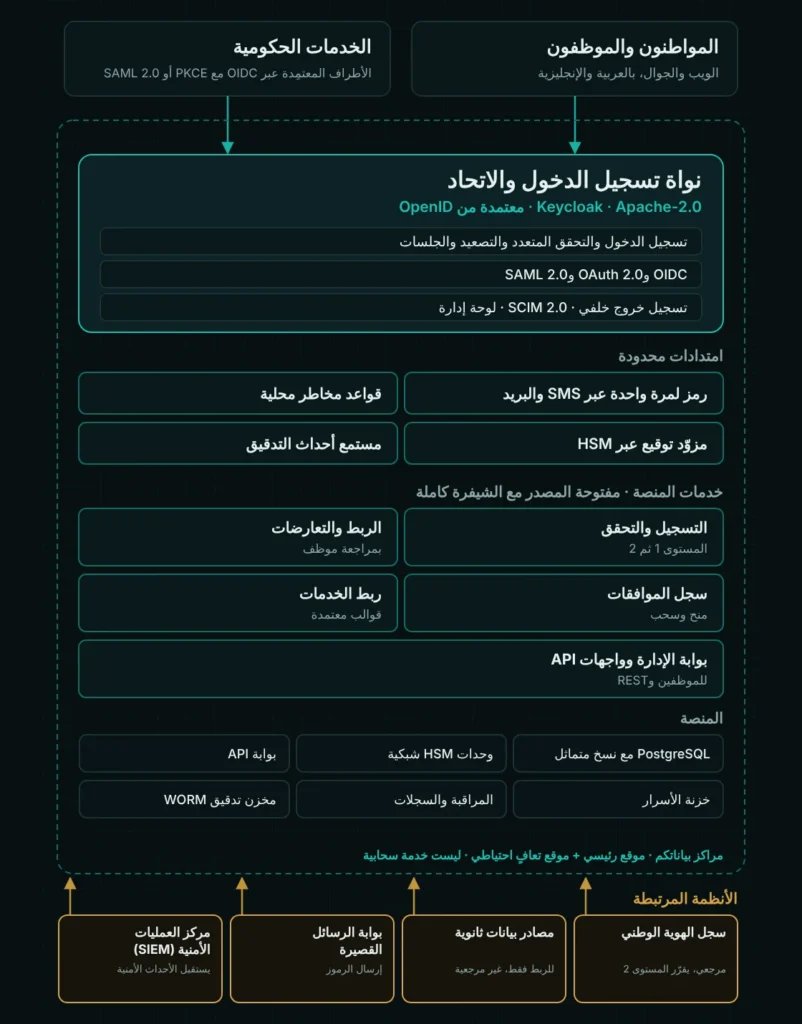
  • نواة مفتوحة المصدرKeycloak برخصة Apache-2.0 ومعتمدة من OpenID، لتسجيل الدخول والتحقق المتعدد والجلسات والرموز والاتحاد.
  • أربعة امتدادات محدودةرموز لمرة واحدة عبر SMS والبريد، وقواعد مخاطر محلية، ومزوّد توقيع عبر HSM، ومستمع لأحداث التدقيق.
  • خدمات منصة بشيفرة كاملةالتسجيل والتحقق، والربط بمراجعة موظف، وسجل الموافقات، وربط الخدمات، وبوابة إدارة.
البنية المرجعية لإدارة الهوية: نواة تسجيل الدخول والاتحاد والامتدادات وخدمات المنصة والأنظمة المرتبطة
إعداد، توسيع، بناء

معظمها يُعدّ ولا يُكتب من الصفر

نربط كل متطلب بطريقة تلبيته. الإعداد يحمل مخاطر تسليم وصيانة أقل بكثير من الشيفرة المخصصة، لذلك نعرض عليكم التوزيع منذ البداية. الأرقام من تصميم وطني حديث.
إعداد: ميزات Keycloak المدمجة، محفوظة كشيفرة
68%
توسيع: تُستكمل بأحد الامتدادات الأربعة
22%
بناء: خدمات مخصصة تُسلَّم بشيفرتها الكاملة
10%
لماذا المصدر المفتوح

تستضيفونها، تملكونها، وتحملون مفاتيحها

الهوية بنية تحتية وطنية. صُمّمت المنصة بحيث لا تعتمدون علينا ولا على غيرنا في تشغيلها.
  • ليست خدمة سحابيةتعمل في مراكز بياناتكم وتحت سيطرتكم التشغيلية.
  • تسليم الشيفرة كاملةالإعدادات والامتدادات والخدمات، مع الشيفرة الكاملة والتوثيق.
  • مفاتيحكم من الأسبوع الأولالمفاتيح وبيانات الاعتماد والمستودعات تحت سيطرتكم منذ البداية.
  • بلا رسوم ترخيص على النواةالبرمجيات الأساسية مفتوحة المصدر. ودعم HSM والرسائل القصيرة هما التكلفتان المتكررتان الظاهرتان.
  • غيّروا مورّد HSM بحريةمزوّد توقيع PKCS#11 خاص بنا يُسلَّم بشيفرته، فيمكن استبدال الـ HSM دون المساس بالمنصة.
  • تحديثات أمنية بلا اشتراكالإصلاحات الأمنية تأتي من المشروع المفتوح المصدر. ودعم المورّد اختياري لا إلزامي.
حالات الاستخدام

سبع رحلات، كل منها قابلة للعرض

كل رحلة مرسومة خطوة بخطوة في تصميمنا، ويمكننا عرض كل منها وهي تعمل.
  1. 01

    التسجيل وتفعيل الحساب

    يصل المستخدم الجديد إلى مستوى الضمان الأول في زيارة واحدة، مع تأكيد وسيلة التواصل برمز لمرة واحدة وفحص التكرار.

  2. 02

    التحقق من الهوية مع السجل الوطني

    لا يُمنح المستوى الموثّق إلا بعد تأكيد السجل، فورياً أو جزئياً أو مؤجلاً.

  3. 03

    دخول موحّد مع تصعيد التحقق

    تسجيل دخول واحد يخدم كل الخدمات. والخدمة الحساسة تطلب العامل الناقص فقط.

  4. 04

    الإيقاف وتسجيل الخروج الموحّد

    إيقاف الحساب ينهي جلساته في كل الخدمات المرتبطة دفعة واحدة.

  5. 05

    الموافقة وسحبها

    لا تنتقل السمات إلا بموافقة، وسحبها نافذ فوراً.

  6. 06

    ربط السجلات بمراجعة موظف

    يمكن لمصادر البيانات الثانوية اقتراح ربط، لكن القرار للموظف، ولا تغيّر أي سجل موثّق.

  7. 07

    ربط خدمة جديدة

    يُربط النظام الحكومي من قالب يناسب مستوى ثقته، ولا يعمل إلا بالإعداد المعتمد.

كيف ننفّذ

الإطلاق خلال نحو 20 أسبوعاً، والتسليم بحلول الأسبوع 26

تتداخل مراحل العمل، فيبدأ التكامل والاختبار فور جاهزية منصة مُعدّة. وكل مرحلة تُقبل بالأدلة لا بالتاريخ.
  1. 01

    الانطلاق · الأسبوع 4

    تقرير الانطلاق، وخطة التدريب والكفاءات، وخط الأساس لتتبع المتطلبات.

  2. 02

    تصميم النظام · الأسبوع 8

    إطار الضمان، وتصميم الربط، وتصميم النشر، ومصفوفة التراخيص.

  3. 03

    البناء الأساسي · الأسبوع 16

    المنصة المُعدّة: إدارة الهوية والمصادقة والاتحاد والإدارة وواجهات API، مع تقرير الاختبار.

  4. 04

    الإطلاق والتحقق · الأسابيع 20 إلى 22

    تشغيل مع أولى الخدمات المرتبطة، بعد اختبار القبول واختبار الاختراق وتمرين التعافي من الكوارث.

  5. 05

    التسليم · الأسبوع 26

    حزمة الإصدار والشيفرة والتوثيق ونقل المعرفة، ثم دعم لعدة سنوات.

كيف نختبر

مُثبتة قبل الإطلاق، لا خلال الدعم

كل الاختبارات تنتهي قبل القبول. لا شيء يُترك لفترة الدعم.

اختبارات آلية

اختبارات الوحدات والتكامل والرحلات الكاملة تعمل مع كل تغيير في خط التسليم.

الأداء في الذروة

اختبارات حمل عند ذروة تصميمية تبلغ 30 تسجيل دخول في الثانية، أعلى بكثير مما يولّده المستخدمون.

اختبار اختراق مستقل

تنفّذه جهة مستقلة قبل الإطلاق، وفق خط الأساس OWASP ASVS المستوى 2.

تمرين التعافي من الكوارث

تحويل كامل إلى الموقع الاحتياطي، يُقاس بهدف التعافي خلال ساعة.

اختبار قبول المستخدم

يشغّل فريقكم الرحلات مع خدمات حقيقية قبل أي إطلاق.

تتبّع المتطلبات

كل متطلب مربوط بتصميمه واختباره ودليل قبوله.
الدعم

دعم لعدة سنوات بأزمنة استجابة واضحة

المستوى الأول مكتب خدمتكم، والثاني مكتب الدعم لدينا، والثالث فريق الهندسة الذي بنى المنصة.
  • حرجاستجابة خلال 30 دقيقة، واستعادة الخدمة خلال ساعة، على مدار الساعة طوال الأسبوع.
  • مرتفعاستجابة خلال ساعتين وحل خلال 48 ساعة، من 08:00 إلى 20:00 طوال الأسبوع.
  • متوسطاستجابة خلال يوم عمل، وحل خلال 10 أيام عمل أو في إصدار الصيانة التالي.
  • منخفضاستجابة خلال يومي عمل، وحل في إصدار الصيانة التالي.
خيارات إضافية

أضيفوا المزيد حين تكونون جاهزين

المنصة الأساسية قائمة بذاتها. وهذه الوحدات تُضاف لاحقاً دون إعادة تصميم، ولا تُفعَّل إلا بقراركم.
أسئلة

أسئلة تُطرح علينا كثيراً

هل هذه خدمة سحابية؟

لا. تعمل المنصة في مراكز بياناتكم، في موقع رئيسي وموقع تعافٍ احتياطي جاهز، وتحت سيطرتكم.

لماذا Keycloak؟

لأنها مفتوحة المصدر برخصة Apache-2.0، ومعتمدة من OpenID، وتدعم SAML 2.0 وتسجيل الخروج الخلفي وتصعيد التحقق أصلاً، وهي مشروع تابع لمؤسسة Cloud Native Computing Foundation بمجتمع كبير. وهي أيضاً مزوّد الهوية في منصة الثقة الخاصة بنا.

ماذا لو لم يكن السجل الوطني جاهزاً من اليوم الأول؟

تبدأ الحسابات عند مستوى الضمان الأول. ويعمل التحقق مقابل السجل فورياً أو جزئياً أو مؤجلاً خلف محوّل واحد، فلا ينتظر الإطلاق جدول السجل.

هل يمكن لمصدر بيانات آخر رفع مستوى ضمان شخص ما؟

لا. المصادر الثانوية تقترح ربطاً فقط ليراجعه موظف. ولا تتجاوز أي سجل موثّق، ولا شيء يرفع مستوى الضمان تلقائياً.

ما الذي يجب أن تغيّره أنظمتنا الحالية؟

يضيف كل نظام تسجيل دخول وخروج قياسياً عبر OIDC أو SAML. ونقدّم حزمة تكامل وبيئة تجريبية ومهندس تكامل يعمل مع كل فريق.

ما التكاليف المتكررة؟

لا رسوم ترخيص على البرمجيات الأساسية. والتكلفتان المتكررتان الظاهرتان هما دعم مورّد HSM والرسائل القصيرة.

امنحوا كل خدمة تسجيل دخول واحداً موثوقاً

أخبرونا بعدد الخدمات والمستخدمين الذين تحتاجون إلى ربطهم، وسنعرض عليكم البنية وخطة التنفيذ وعرضاً عملياً.